採集裝置標籤並向上層發布
設定南向通道、採集與處理標籤樣本,透過 OPC UA 發布符合條件的節點,並依身分、授權、標籤及執行階段狀態控制寫入。
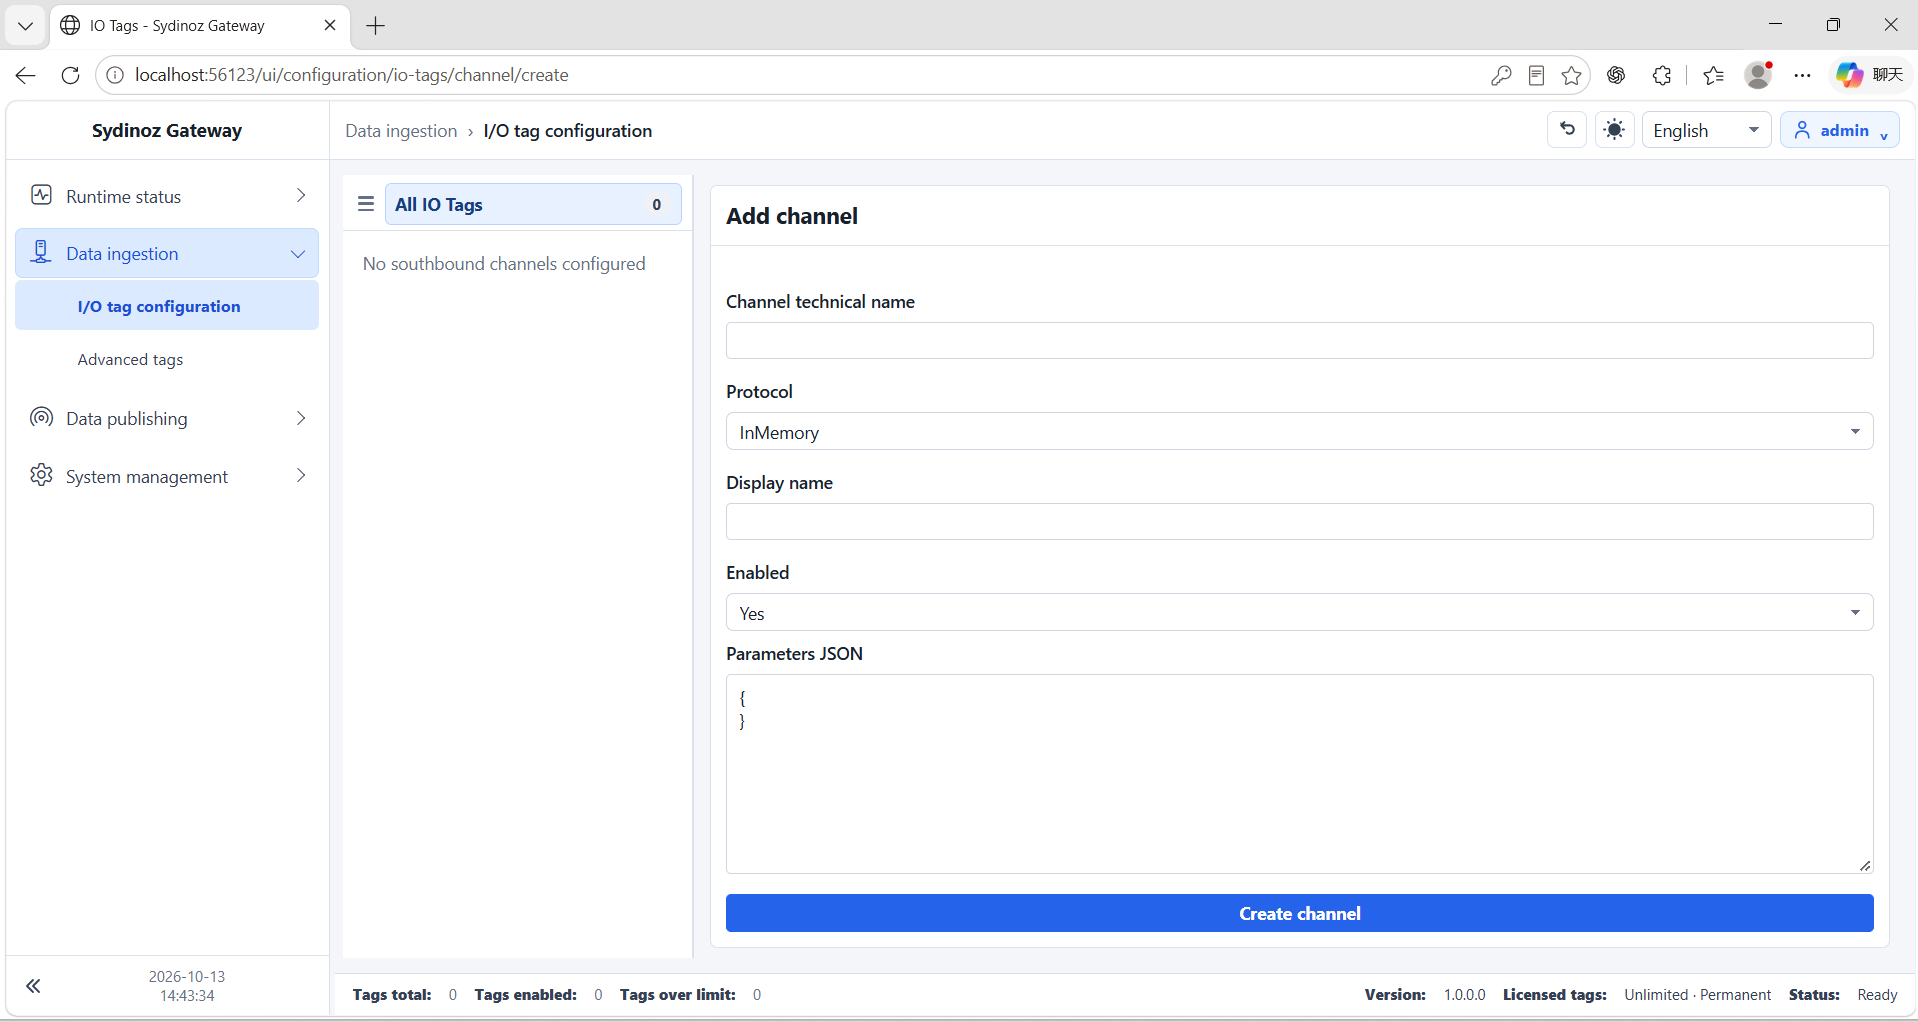
- Channel → Device → Group → Tag
- 多協定架構
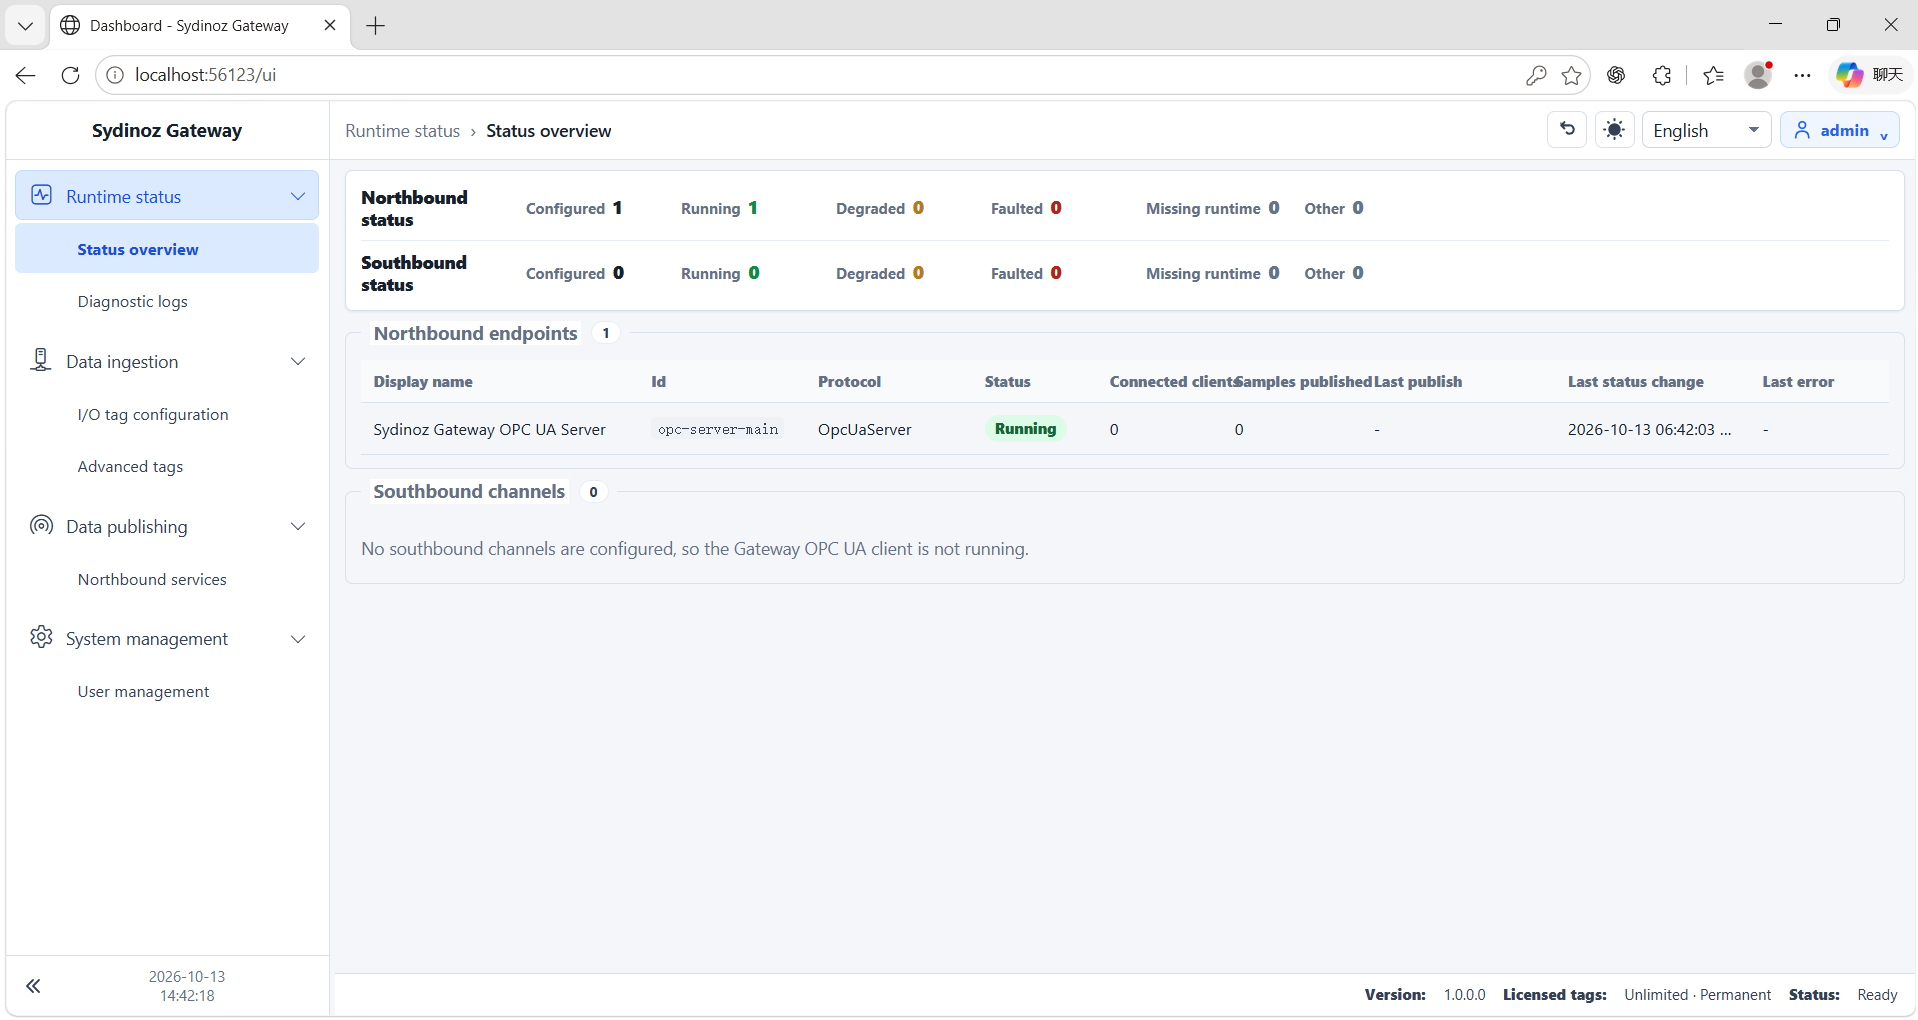
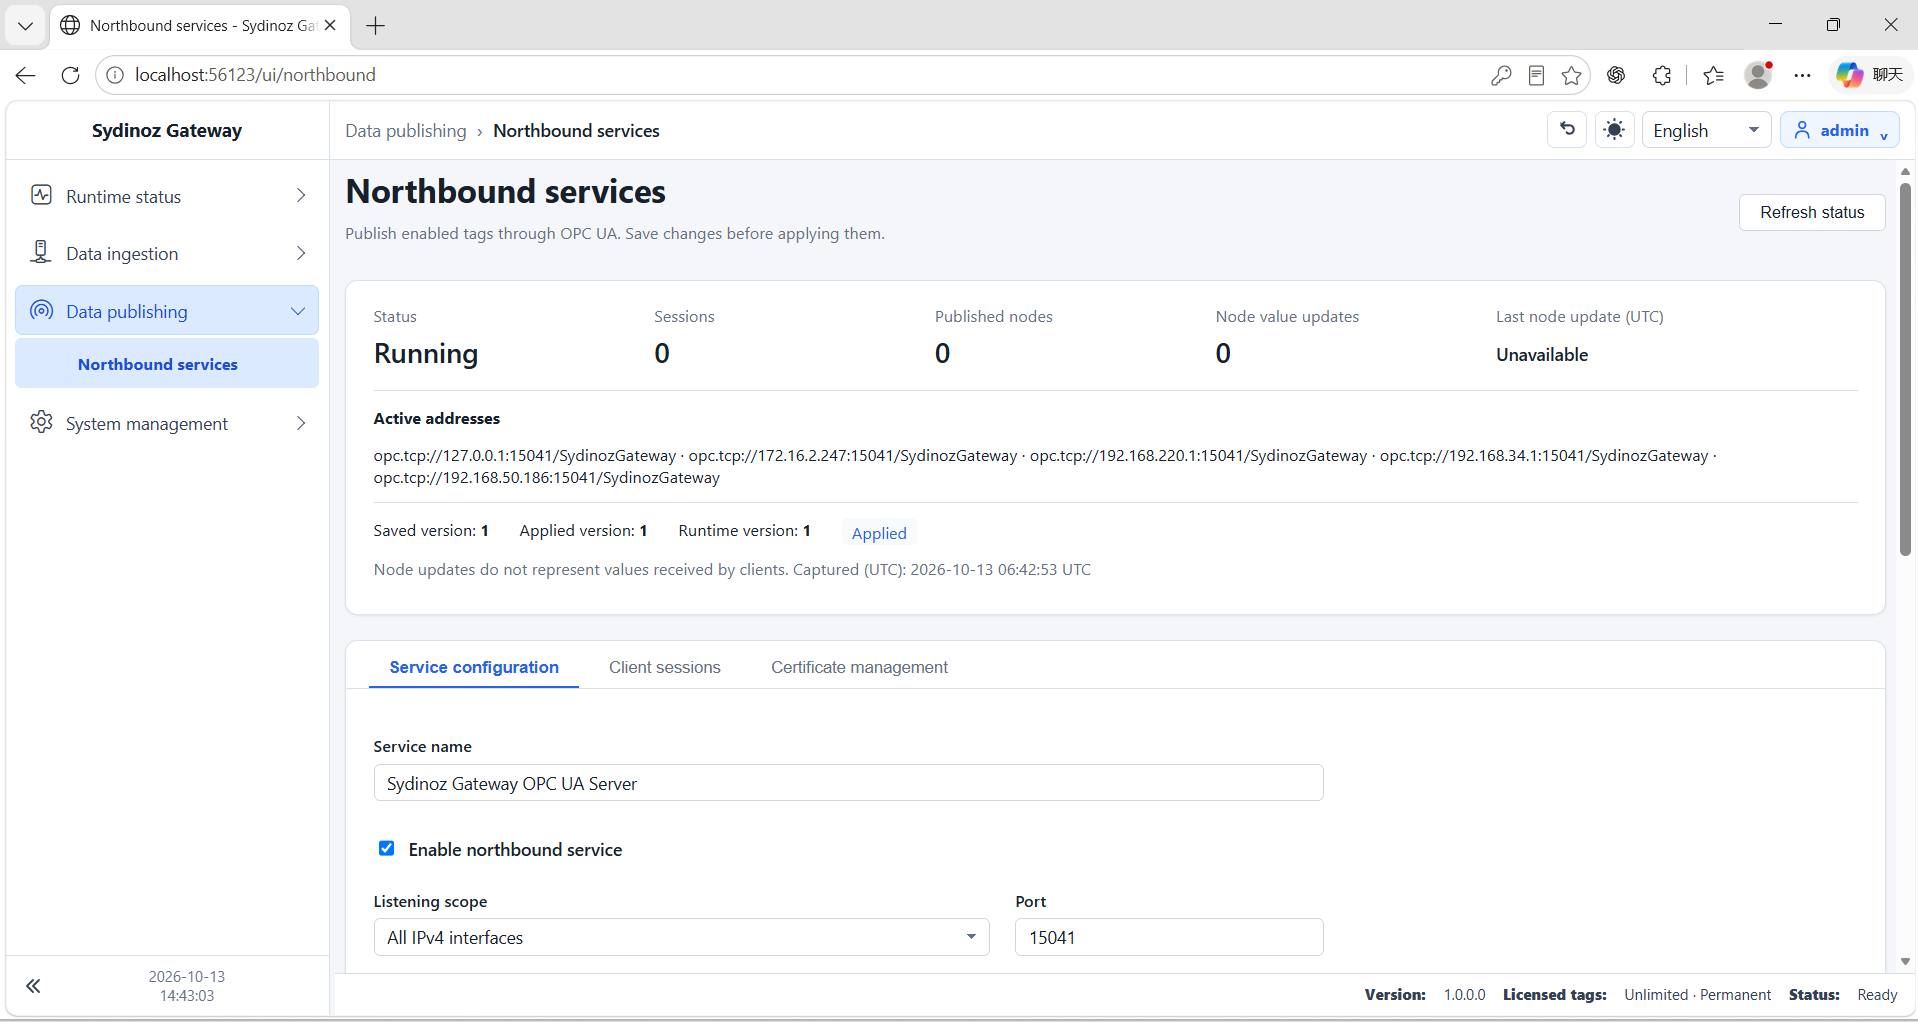
- 北向 OPC UA
已實現的核心功能
分層裝置模型
使用 Channel、Device、Group 與 Tag 層級,明確區分設定與執行階段身分。
多協定南向連線
為設備連線選擇協定介面,並核對實際設備的型號、韌體、位址與讀寫行為。
採集生命週期
協調啟動、停止、輪詢、訂閱、重新連線和工作階段停用。
處理和死區
在下游發布之前處理樣本並應用死區規則。
北向 OPC UA 發布
發布符合條件的標籤,同時控制端點、節點、重新發布和寫入邊界。
受控寫入管道
在寫入之前驗證身分、授權、標籤身分、資料類型、存取等級和通道狀態。
受保護的執行階段更改
透過待處理狀態檢查、暫停寫入、依通道重新載入與完成檢查控制設定變更,減少對其他通道的影響。
容量和診斷
顯示點位數量、狀態與診斷,說明操作被阻擋或失敗的原因。
清晰的四步路徑
- 1
設定
建立 Channel、Device、Group 和 Tag 設定。
- 2
採集
啟動選定的協定執行階段並觀察生命週期狀態。
- 3
處理
套用統一的採樣處理與死區規則。
- 4
發布
透過 OPC UA 發布符合條件的資料並允許受控寫入。
適用場景
- 多供應商裝置資料聚合
- Modbus 到 OPC UA 橋接
- 邊緣樣本處理和死區
- 受保護的執行階段設定維護
授權、執行條件與適用邊界
授權和版本
按授權執行階段點位
Gateway 的執行階段容量由授權中的點數額度控制。
通訊協定與硬體驗證
存在通訊協定實作不代表已完成硬體相容性認證;型號、韌體、位址、資料類型及讀寫行為仍須驗證。
組件和安全要求
必須依專案確認 OPC UA 元件、憑證、信任、網路分段和服務部署。
技術要求
- ASP.NET Core Web Host,目標框架為 net10.0。
- 南向連線包括網路、序列和OPC UA用戶端路徑;目標權限和驅動程式需要驗證。
- 北向OPC UA伺服器使用Softing元件;授權、憑證、信任清單和互通性需要確認。
- 作業系統、硬體、儲存、保留、服務託管、備份和網路安全基線仍然是特定於部署的。