采集设备标签并向上层发布
配置南向通道,采集并处理标签样本,通过 OPC UA 发布符合条件的节点,并按身份、授权、标签和运行状态控制写入。
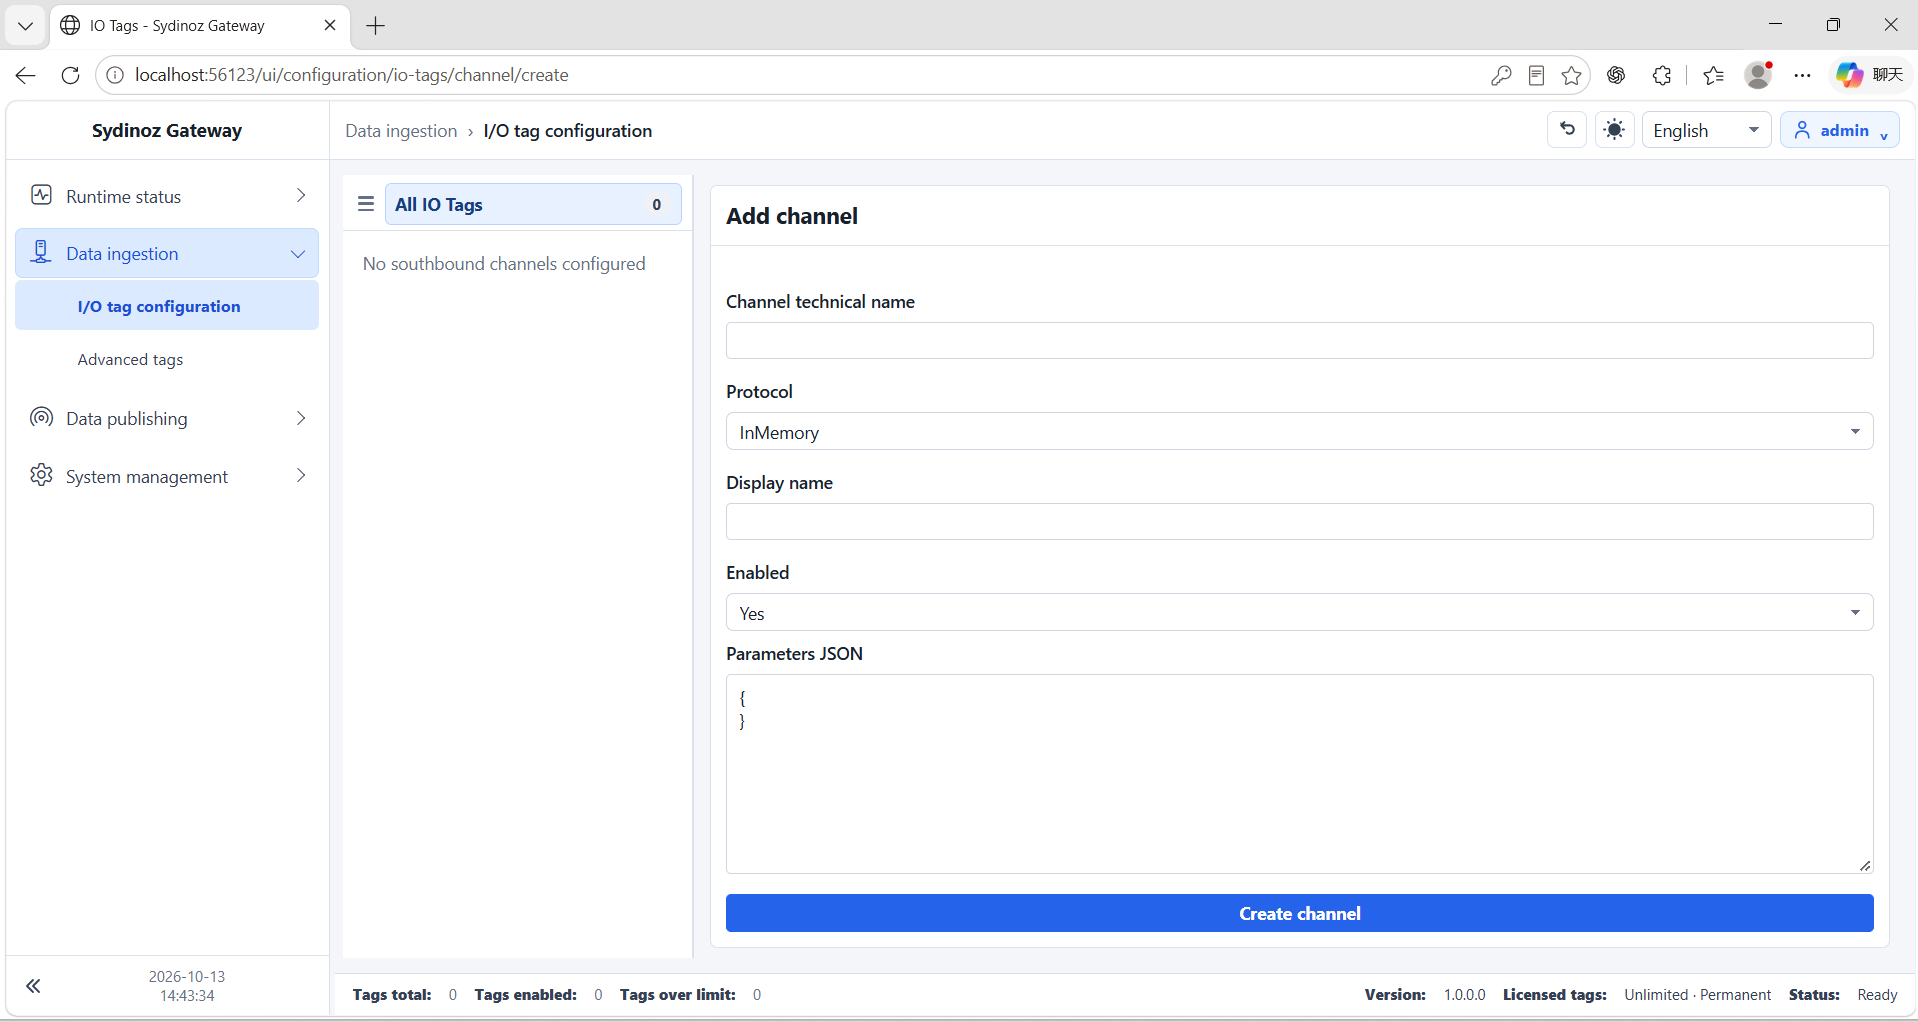
- Channel → Device → Group → Tag
- 多协议架构
- 北向 OPC UA
已实现的核心能力
分层设备模型
使用 Channel、Device、Group、Tag 层级明确配置和运行身份。
多协议南向接入
为设备连接选择协议适配器,并核对实际设备的型号、固件、地址与读写行为。
采集生命周期管理
统一处理启动、停止、轮询、订阅、重连和会话退出。
数据处理与死区
在下游发布前处理采样并应用死区规则。
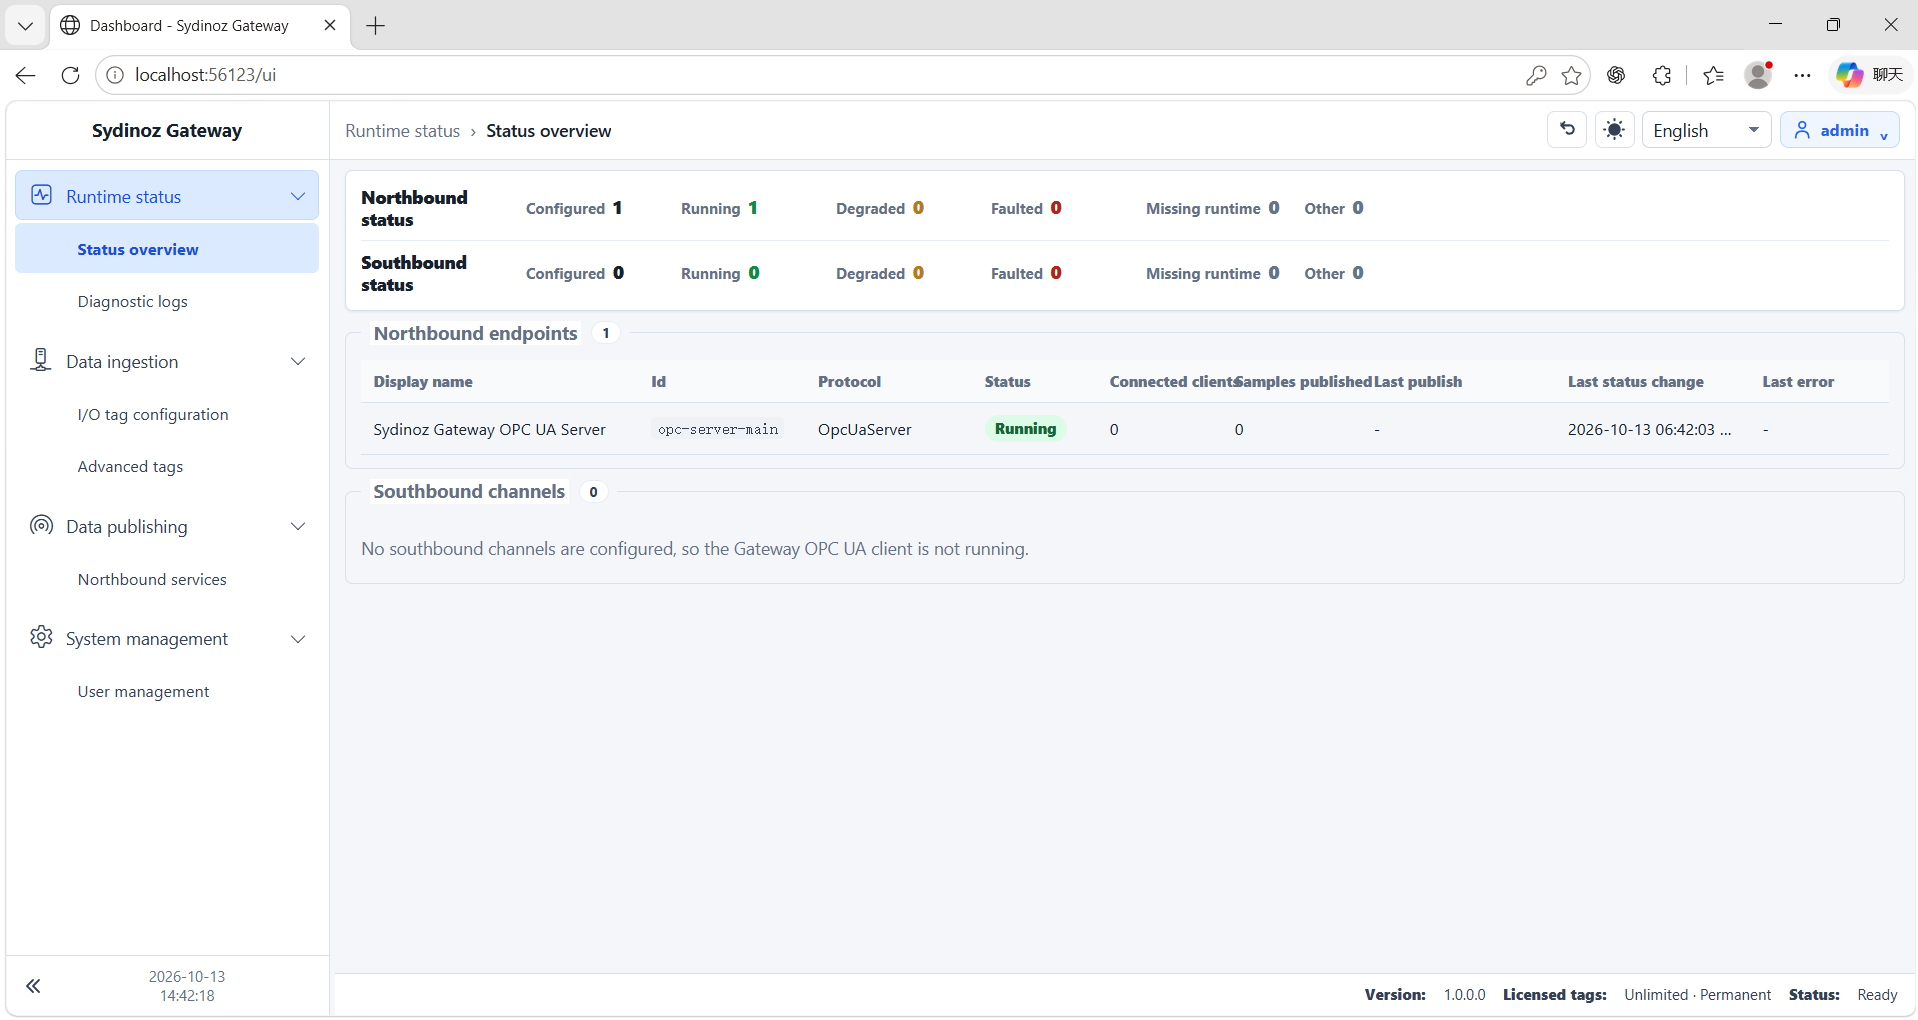
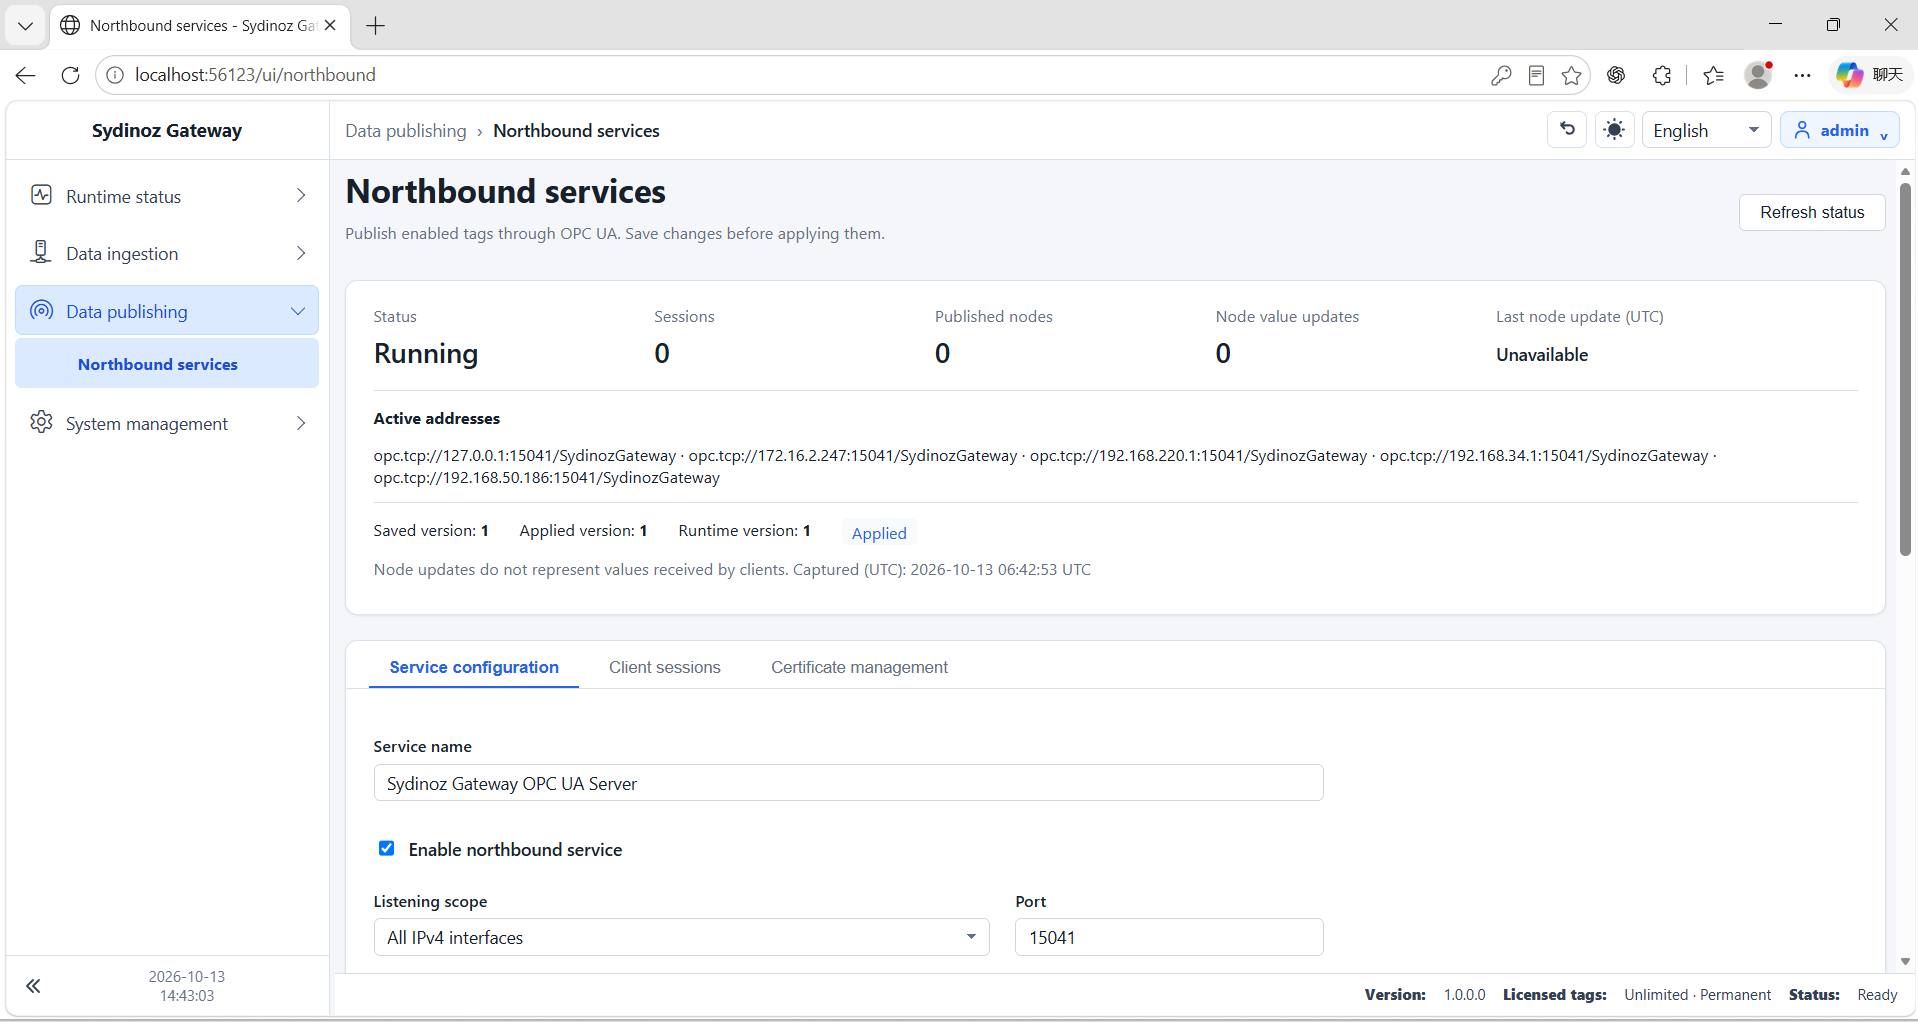
北向 OPC UA 发布
发布符合条件的 Tag,并控制端点、节点、重发布和写入边界。
受控写入链
写入前校验身份、许可证、Tag 身份、数据类型、访问级别和通道状态。
安全运行变更
通过待处理状态检查、临时暂停写入、按通道重载与完成检查控制配置变更,减少对无关通道的影响。
运行点位与诊断可见性
呈现点位计数、状态和诊断,解释阻断或失败原因。
四步完成核心工作
- 1
配置接入
创建 Channel、Device、Group 和 Tag 配置。
- 2
采集数据
启动选定协议运行时并观察生命周期状态。
- 3
处理数据
应用统一采样处理和死区行为。
- 4
发布与写入
通过 OPC UA 发布合格数据并处理受控写入。
适合用在什么位置
- 多品牌设备数据汇聚
- Modbus 与 OPC UA 桥接
- 边缘采样处理与死区
- 受控运行配置维护
授权、运行条件与明确边界
授权与档位
按授权运行点位
Gateway 运行容量由许可证中的点位额度控制。
协议与硬件验证
存在协议实现不等于完成硬件兼容性认证;型号、固件、地址、数据类型和读写行为仍需验证。
组件与安全要求
OPC UA 组件、证书、信任、网络分区和服务部署需按项目确认。
技术要求
- ASP.NET Core Web Host,目标框架为 net10.0。
- 南向连接包括网络、串口和 OPC UA Client;目标权限与驱动需验证。
- 北向 OPC UA Server 使用 Softing 组件;许可、证书、信任列表和互操作需确认。
- OS、硬件、存储、保留、服务托管、备份和网络安全基线需按部署确认。